
Paket yakalama, DNS yanıtları ve TCP yeniden iletimlerini yorumlamayı öğrenin.

Bu teknoloji ve araç ne işe yarar?
Wireshark paket analiz aracıdır. İstemci isteği, sunucu yanıtı, yeniden iletim ve bağlantı kurulumu gibi olayları görselleştirir. Kaydedilen trafiğin yetkili ve kişisel verilerden arındırılmış olması gerekir.
Güvenli uygulama çerçevesi
Bu rehberde örnekler; size ait yerel makineler, izole sanal laboratuvarlar veya test yetkiniz olan sistemlerle sınırlıdır. İşlemlerin kapsamını yazılı tanımlayın, kişisel veri toplanmasını en aza indirin ve üretim değişikliklerinde geri dönüş planı hazırlayın.
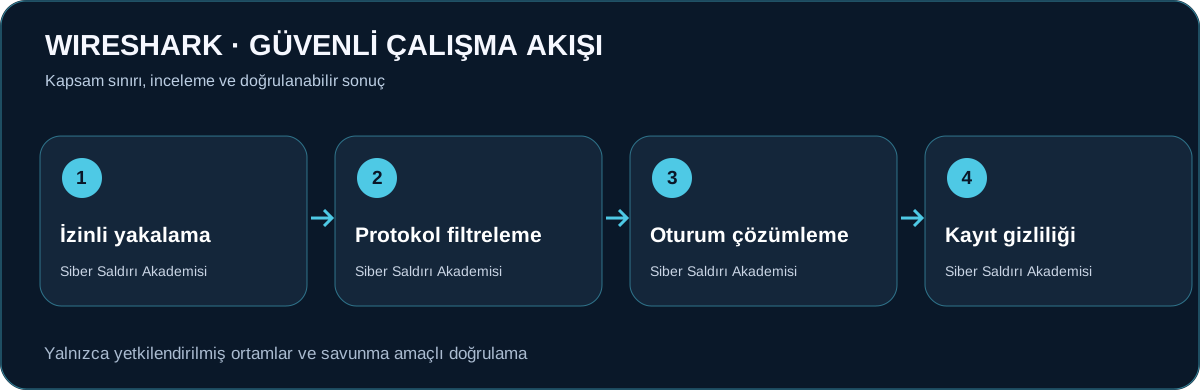
Adım adım inceleme planı
- Yalnızca kendi cihazınızda veya yetkili test arayüzünde yakalama başlatın. Kayıt dosyalarını erişim kontrollü tutun.
- Görünüm filtresinde dns kullanarak sorgu ve yanıtları ayrı inceleyin.
- tcp.analysis.retransmission filtresiyle yeniden iletimleri görün; paket kaybı ile uygulama gecikmesini karıştırmayın.
- TLS el sıkışmasını incelerken şifrelenmiş uygulama içeriğinin kendiliğinden görünür olmadığını dikkate alın.
Kontrollü laboratuvar uygulaması
Kendi tarayıcınızdan test alan adınıza HTTPS isteği gönderin, DNS ve TCP zamanlamasını yorumlayın; özel veri içermeyen kısa bir rapor çıkarın.
Çıktıları nasıl yorumlamalı?
- Yeniden iletim ağ darboğazı, bağlantı kalitesi veya uç nokta davranışıyla ilişkili olabilir.
- DNS çözümlemesi ile gerçek uygulama erişimini bağımsız doğrulayın.
Sık yapılan hatalar
- Onaysız ağ trafiği kaydetmek
- Tek paketten kesin hüküm vermek
- Paket dökümünü herkese açık paylaşmak
Örnek güvenlik senaryosu
Bir kullanıcının web sayfasının zaman zaman geç açıldığını düşünün. DNS yanıtı hızlı olsa da TCP yeniden iletimleri artıyorsa sorun ad çözümlemesinden farklı bir yerde olabilir. Tek bir yakalama noktası tüm yolu göstermeyeceği için istemci, ağ ekipmanı ve uygulama sunucusu ölçümlerini birlikte yorumlayın. Yakalama dosyalarını kişisel verilerden arındırın ve saklama süresini sınırlayın.
Bulgu değerlendirme matrisi
Aşağıdaki tablo, bulgulara otomatik hüküm vermek yerine kontrol edilmesi gereken bağlamı açıklar.
| Gözlem | Olası anlam | Doğrulama |
|---|---|---|
| DNS cevabı gecikmesi | Ad çözümlemesi sorunu olabilir | İstemci önbelleği ve DNS sunucu yanıtını karşılaştır |
| TCP yeniden iletim | Kayıp veya sıra dışı zamanlama olabilir | Aynı zaman aralığında ağ istatistiklerini incele |
| TLS el sıkışma sorunu | Sertifika veya sürüm uyumsuzluğu olabilir | Tarayıcı hatası ve sunucu TLS ayarlarına bak |
Temel kavramlar
- PCAP: paket yakalama dosyası
- Display filter: kaydedilmiş trafik görünüm filtresi
- RTT: gidiş-dönüş gecikme süresi
Pratik çalışmanızın sonunda kapsam, delil ve doğrulama notlarını tek raporda toplayın. Siber Saldırı Akademisi, güvenlik araçlarının sorumlu kullanımı ve sürdürülebilir savunma için bu kayıt disiplinini önerir.
Kontrol listesi ve sonraki adım
- İzin ve kapsam belgesini, hedef sahiplerini ve çalışma saatini doğruladım.
- İnceleme öncesi ve sonrası sistem durumunu ve kanıtları kayıt altına aldım.
- Bulguları etki, olasılık ve bağlama göre değerlendirdim; yanlış pozitif kontrolü yaptım.
- Düzeltme sorumlusunu, yeniden test tarihini ve geri dönüş seçeneğini belirledim.
Resmî dokümantasyon ve kaynaklar
Üretici dokümantasyonu: WIRESHARK resmî kaynak. Kaynakların sürüm ve lisans koşullarını kullanımdan önce kontrol edin.
Bu makale Sibersaldiri.com için özgün hazırlanmıştır. Eğitim amacı taşır; tek başına güvenlik sertifikası veya tamamlanmış sızma testi yerine geçmez.
