
Proxy, çerez ve HTTP durum kodlarını yerel web laboratuvarında keşfedin.

Bu teknoloji ve araç ne işe yarar?
Burp Suite tarayıcı ile web uygulaması arasındaki HTTP alışverişini gözlemlemek için kullanılır. İstek ve yanıt başlıkları, çerezler ve oturum yönetimi güvenlik analizinin temelidir. Gerçek kullanıcı tokenlarının kaydedilmemesi gerekir.
Güvenli uygulama çerçevesi
Bu rehberde örnekler; size ait yerel makineler, izole sanal laboratuvarlar veya test yetkiniz olan sistemlerle sınırlıdır. İşlemlerin kapsamını yazılı tanımlayın, kişisel veri toplanmasını en aza indirin ve üretim değişikliklerinde geri dönüş planı hazırlayın.
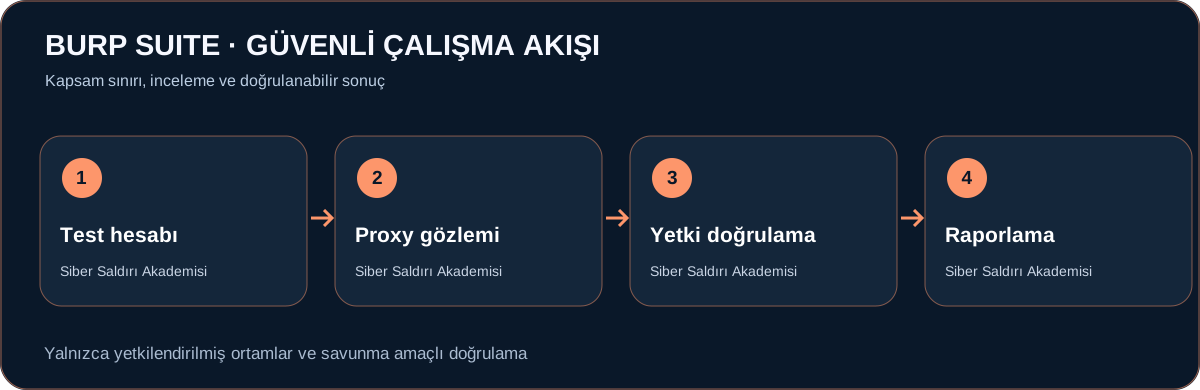
Adım adım inceleme planı
- Yalnızca kendi geliştirme uygulamanızı ve test hesaplarınızı kullanın.
- Kendi test uç noktanıza yapılan GET ve POST isteklerinde yöntem, yol, gövde ve durum kodunu karşılaştırın.
- Sunucunun her nesne üzerinde ayrı yetki kararı verdiğini doğrulayın; token bulunması tek başına izin değildir.
- Ön koşullar, gözlenen davranış, beklenen sonuç ve düzeltme önerisi ile hata raporu oluşturun.
Kontrollü laboratuvar uygulaması
Yerel uygulamanızda oturumsuz ve oturumlu isteklerin 401, 403 ve 200 yanıtlarını karşılaştırın; sunucu denetiminin neden gerekli olduğunu açıklayın.
Çıktıları nasıl yorumlamalı?
- Proxy ile istek değiştirmek tek başına açık değildir; güvenlik, sunucu doğrulamasının varlığına bağlıdır.
- Çerezlerde HttpOnly, Secure ve uygun SameSite ayarları gözden geçirilmelidir.
Sık yapılan hatalar
- Gerçek kullanıcı çerezini kaydetmek
- Yetkisiz hedefe aktif istek göndermek
- İstemci gizlemesini yetkilendirme saymak
Örnek güvenlik senaryosu
Test hesabıyla giriş yaptığınız yerel uygulamada kişisel profil sayfasının HTTP yanıtını inceleyin. Aynı oturumun süre dolduğunda düzgün biçimde sonlandığını kontrol edin. Arayüz bir butonu gizlese bile erişim kontrolü her zaman sunucuda yapılmalıdır. Sonuçları belgelediğinizde test hesabının parolasını veya çerez değerini rapora yazmayın.
Bulgu değerlendirme matrisi
Aşağıdaki tablo, bulgulara otomatik hüküm vermek yerine kontrol edilmesi gereken bağlamı açıklar.
| Gözlem | Olası anlam | Doğrulama |
|---|---|---|
| 200 OK | İstek karşılanmış | Kullanıcının o kaynağa gerçekten yetkisi var mı? |
| 401 Unauthorized | Kimlik doğrulama gerekli | Oturumun süresi ve kimlik akışını denetle |
| 403 Forbidden | Erişime izin verilmiyor | Sunucu nesne yetkisi kontrolünü değerlendir |
Temel kavramlar
- Proxy: aradaki HTTP iletim katmanı
- Session cookie: kullanıcı oturum tanıtıcısı
- Yetkilendirme: kimlik sahibinin işlem izni
Pratik çalışmanızın sonunda kapsam, delil ve doğrulama notlarını tek raporda toplayın. Siber Saldırı Akademisi, güvenlik araçlarının sorumlu kullanımı ve sürdürülebilir savunma için bu kayıt disiplinini önerir.
Kontrol listesi ve sonraki adım
- İzin ve kapsam belgesini, hedef sahiplerini ve çalışma saatini doğruladım.
- İnceleme öncesi ve sonrası sistem durumunu ve kanıtları kayıt altına aldım.
- Bulguları etki, olasılık ve bağlama göre değerlendirdim; yanlış pozitif kontrolü yaptım.
- Düzeltme sorumlusunu, yeniden test tarihini ve geri dönüş seçeneğini belirledim.
Resmî dokümantasyon ve kaynaklar
Üretici dokümantasyonu: BURP SUITE resmî kaynak. Kaynakların sürüm ve lisans koşullarını kullanımdan önce kontrol edin.
Bu makale Sibersaldiri.com için özgün hazırlanmıştır. Eğitim amacı taşır; tek başına güvenlik sertifikası veya tamamlanmış sızma testi yerine geçmez.
