
Wazuh agent, log toplama ve güvenlik olaylarını önceliklendirmeyi öğrenin.

Bu teknoloji ve araç ne işe yarar?
Wazuh uç nokta ve sunucu kayıtlarını birleştiren güvenlik izleme platformudur. Bir algılama kuralının tetiklenmesi çoğu zaman olay incelemesi başlatır; insan doğrulaması ve varlık bağlamı gerekir.
Güvenli uygulama çerçevesi
Bu rehberde örnekler; size ait yerel makineler, izole sanal laboratuvarlar veya test yetkiniz olan sistemlerle sınırlıdır. İşlemlerin kapsamını yazılı tanımlayın, kişisel veri toplanmasını en aza indirin ve üretim değişikliklerinde geri dönüş planı hazırlayın.
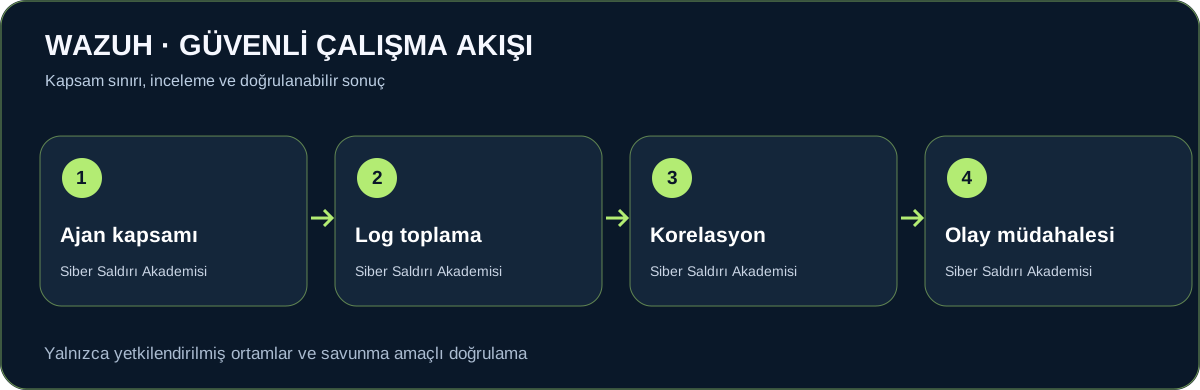
Adım adım inceleme planı
- Yönetilecek sunucuların varlık envanterini ve log saklama politikasını hazırlayın.
- Test sunucusunda oturum açma denemeleri, işlem başlatma ve dosya bütünlüğü kayıtlarını tanımlayın.
- Aynı zaman aralığındaki bağımsız kayıtları eşleştirerek olay zaman çizelgesi oluşturun.
- Doğrulanan olay için sorumlu ekip, etki, kapatma ve iyileştirme adımlarını kaydedin.
Kontrollü laboratuvar uygulaması
Sanal laboratuvarda örnek kimlik doğrulama loglarını inceleyin; normal giriş, hatalı parola ve kilitlenme kayıtlarını ayırın.
Çıktıları nasıl yorumlamalı?
- Tek log satırı tüm saldırı hikâyesini anlatmaz.
- Zaman senkronizasyonu, güvenilir korelasyon için zorunludur.
Sık yapılan hatalar
- Tüm uyarılara aynı önemi vermek
- Özel logları uzun süre kontrolsüz saklamak
- Olayı doğrulamadan otomatik silme işlemi başlatmak
Örnek güvenlik senaryosu
Bir sunucuda art arda başarısız girişler ve ardından başarılı bir yönetici girişi göründüğünde olay hemen kesin ihlal ilan edilmemelidir. Bakım penceresi, hizmet hesapları ve merkezi kimlik kayıtlarını karşılaştırın. Eşzamanlı olarak riskli kimlik doğrulama olayları varsa ilgili hesabın sahibiyle görüşün. Kayıtları koruyarak olay zincirini belgeleyin ve yalnızca onaylı müdahale sürecini uygulayın.
Bulgu değerlendirme matrisi
Aşağıdaki tablo, bulgulara otomatik hüküm vermek yerine kontrol edilmesi gereken bağlamı açıklar.
| Gözlem | Olası anlam | Doğrulama |
|---|---|---|
| Çoklu başarısız giriş | Kimlik denemesi olabilir | Kaynak, hesap ve saat bağlamını eşleştir |
| Dosya bütünlüğü uyarısı | Onaysız değişiklik olabilir | Dağıtım ve değişiklik kaydını kontrol et |
| Ajan bağlantı kesintisi | Telemetri boşluğu | Ajan ve ağ sağlığını incele |
Temel kavramlar
- SIEM: güvenlik olay ve bilgi yönetimi
- Agent: uç noktadan telemetri toplayan bileşen
- Olay zinciri: zamana göre birleştirilmiş bulgular
Pratik çalışmanızın sonunda kapsam, delil ve doğrulama notlarını tek raporda toplayın. Siber Saldırı Akademisi, güvenlik araçlarının sorumlu kullanımı ve sürdürülebilir savunma için bu kayıt disiplinini önerir.
Kontrol listesi ve sonraki adım
- İzin ve kapsam belgesini, hedef sahiplerini ve çalışma saatini doğruladım.
- İnceleme öncesi ve sonrası sistem durumunu ve kanıtları kayıt altına aldım.
- Bulguları etki, olasılık ve bağlama göre değerlendirdim; yanlış pozitif kontrolü yaptım.
- Düzeltme sorumlusunu, yeniden test tarihini ve geri dönüş seçeneğini belirledim.
Resmî dokümantasyon ve kaynaklar
Üretici dokümantasyonu: WAZUH resmî kaynak. Kaynakların sürüm ve lisans koşullarını kullanımdan önce kontrol edin.
Bu makale Sibersaldiri.com için özgün hazırlanmıştır. Eğitim amacı taşır; tek başına güvenlik sertifikası veya tamamlanmış sızma testi yerine geçmez.
