
Suricata alarm kayıtları, kural mantığı ve yanlış pozitif ayıklama konusunda uygulamalı bakış.

Bu teknoloji ve araç ne işe yarar?
Suricata ağ trafiği üzerinden saldırı tespiti ve ağ güvenliği analizi yapan bir IDS/IPS çözümüdür. Alarmın doğruluğu kural kalitesi, ağ konumu ve varlık bağlamına bağlıdır.
Güvenli uygulama çerçevesi
Bu rehberde örnekler; size ait yerel makineler, izole sanal laboratuvarlar veya test yetkiniz olan sistemlerle sınırlıdır. İşlemlerin kapsamını yazılı tanımlayın, kişisel veri toplanmasını en aza indirin ve üretim değişikliklerinde geri dönüş planı hazırlayın.
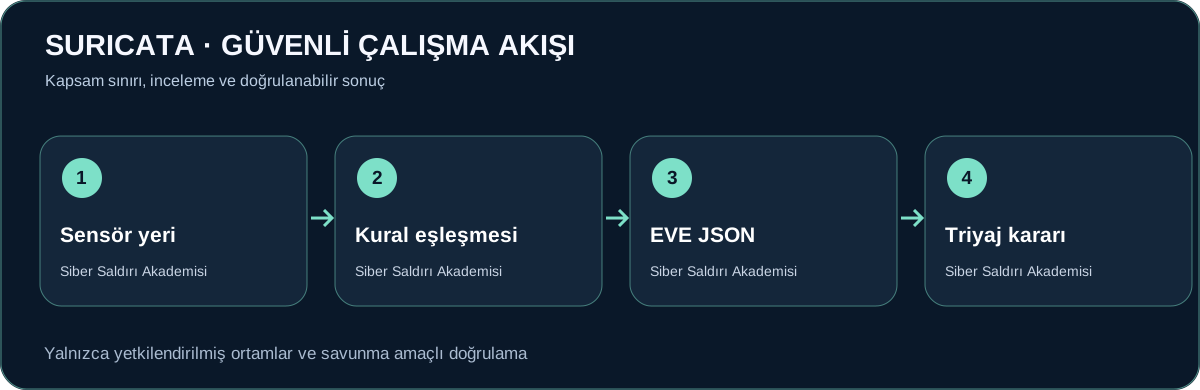
Adım adım inceleme planı
- Sensörün hangi ağ segmentini gözlediğini ve şifreli trafiğin sınırlarını belgeleyin.
- Alarmın kural kimliğini, zamanını, kaynak ve hedefin görevini inceleyin.
- EVE JSON kayıtlarında zaman damgası ve olay türü alanlarını olay yönetim sistemiyle ilişkilendirin.
- Aynı varlığa ilişkin güvenlik duvarı, uç nokta ve DNS kayıtlarıyla alarmı doğrulayın.
Kontrollü laboratuvar uygulaması
Suricata'nın örnek EVE JSON kayıtlarında alan eşleştirmesi yapın; gerçek IP'leri maskeleyerek bir alarm triage tablosu hazırlayın.
Çıktıları nasıl yorumlamalı?
- Tek IDS alarmı saldırının başarıyla sonuçlandığını kanıtlamaz.
- Sık tekrarlayan yanlış pozitifte kuralı tamamen kapatmadan önce eşik ve kapsamı gözden geçirin.
Sık yapılan hatalar
- Şifreli uygulama içeriğini görünür varsaymak
- Varlık sahipliğini bilmeden önem atamak
- Yanlış pozitif analizi yapmadan kural silmek
Örnek güvenlik senaryosu
Bir Suricata kuralı çok sayıda DNS uyarısı ürettiğinde önce varlığın rolünü öğrenin. Güvenlik araştırması yapan bir sunucu ile sıradan ofis bilgisayarının beklenen trafiği farklıdır. Kural imzasını ve istek sıklığını değerlendirirken zaman damgalarını SIEM kayıtlarıyla eşleştirin. Yalnızca gürültü azaltmak için kuralı kaldırmak, gerçek olayları da görünmez kılabilir.
Bulgu değerlendirme matrisi
Aşağıdaki tablo, bulgulara otomatik hüküm vermek yerine kontrol edilmesi gereken bağlamı açıklar.
| Gözlem | Olası anlam | Doğrulama |
|---|---|---|
| Yüksek alarm adedi | Tekrarlayan olay veya yanlış pozitif | Varlık rolü ve zaman çizelgesini karşılaştır |
| Aynı kural farklı hostlarda | Ortak hizmet davranışı olabilir | İlişkili DNS ve uç nokta loglarına bak |
| Paket kaybı | Sensör görünürlüğü sınırlı | Sensör kapasitesi ve ağ noktalarını kontrol et |
Temel kavramlar
- IDS: saldırı tespit sistemi
- EVE JSON: Suricata olay biçimi
- Korelasyon: bağımsız kayıtların ilişkilendirilmesi
Pratik çalışmanızın sonunda kapsam, delil ve doğrulama notlarını tek raporda toplayın. Siber Saldırı Akademisi, güvenlik araçlarının sorumlu kullanımı ve sürdürülebilir savunma için bu kayıt disiplinini önerir.
Kontrol listesi ve sonraki adım
- İzin ve kapsam belgesini, hedef sahiplerini ve çalışma saatini doğruladım.
- İnceleme öncesi ve sonrası sistem durumunu ve kanıtları kayıt altına aldım.
- Bulguları etki, olasılık ve bağlama göre değerlendirdim; yanlış pozitif kontrolü yaptım.
- Düzeltme sorumlusunu, yeniden test tarihini ve geri dönüş seçeneğini belirledim.
Resmî dokümantasyon ve kaynaklar
Üretici dokümantasyonu: SURICATA resmî kaynak. Kaynakların sürüm ve lisans koşullarını kullanımdan önce kontrol edin.
Bu makale Sibersaldiri.com için özgün hazırlanmıştır. Eğitim amacı taşır; tek başına güvenlik sertifikası veya tamamlanmış sızma testi yerine geçmez.
