
Hazır kontrol şablonlarının kapsam, doğrulama ve yanlış pozitif yönetimini öğrenin.

Bu teknoloji ve araç ne işe yarar?
Nuclei imza ve şablon tabanlı güvenlik kontrollerini otomatikleştirebilir. Her şablonun isteği, ön koşulu ve olası yan etkisi farklıdır. İzinli test ve güvenilir şablon seçimi olmadan tarama yapılmamalıdır.
Güvenli uygulama çerçevesi
Bu rehberde örnekler; size ait yerel makineler, izole sanal laboratuvarlar veya test yetkiniz olan sistemlerle sınırlıdır. İşlemlerin kapsamını yazılı tanımlayın, kişisel veri toplanmasını en aza indirin ve üretim değişikliklerinde geri dönüş planı hazırlayın.
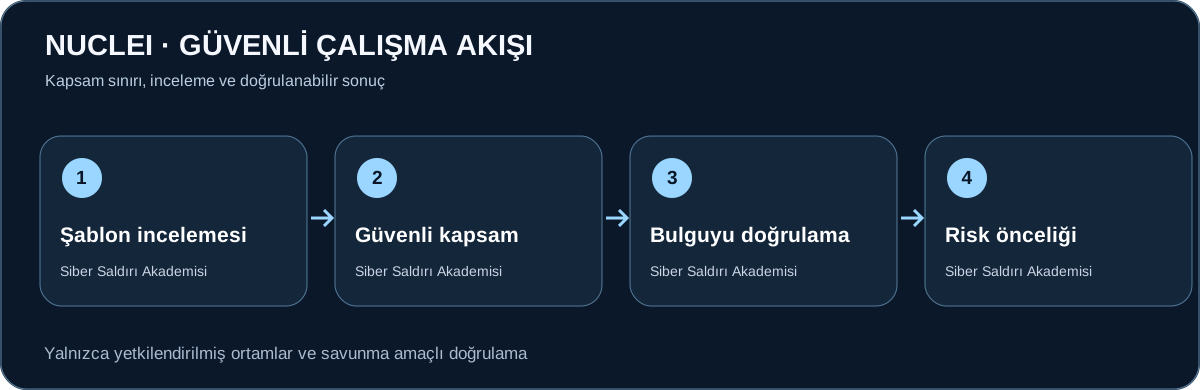
Adım adım inceleme planı
- Hangi varlıkların kapsamda olduğuna ve hangi kontrollerin pasif olduğuna ilişkin onay alın.
- Şablon kaynağını, sürümünü ve yaptığı HTTP isteklerini kod incelemesiyle doğrulayın.
- Doğrulama sonucu olarak dönen başlık veya sürüm göstergesini gerçek uygulama ortamıyla karşılaştırın.
- Risk kaydında varlık sahibi, sürüm, erişilebilirlik, etki ve düzeltme sorumlusunu belirtin.
Kontrollü laboratuvar uygulaması
Kendi yerel test uygulamanızda eksik güvenlik başlığına yönelik yalnızca okuma yapan bir şablonun mantığını inceleyin; çalıştırmadan beklenen çıktıyı açıklayın.
Çıktıları nasıl yorumlamalı?
- Şablon eşleşmesi tek başına istismar veya ihlal kanıtı değildir.
- Açık doğrulaması için sürüm, yapılandırma ve üretici duyurusu birlikte incelenmelidir.
Sık yapılan hatalar
- Kaynağı belirsiz şablonu çalıştırmak
- Yetkisiz aktif tarama yapmak
- Yanlış pozitifi doğrulamadan yayınlamak
Örnek güvenlik senaryosu
Bir şablon belirli HTTP yanıt başlığına bakarak uyarı oluşturduğunda önce şablonun neye baktığını okuyun. Yanıt arada çalışan CDN ya da ters vekil tarafından değiştirilmiş olabilir. Uyarıyı hedef uygulamanın gerçek sürümüyle karşılaştırın ve yanlış eşleşmeleri ayıklayın. Şablonun isteği sistem durumunu değiştirebiliyorsa bu artık ayrı onay gerektiren bir aktif testtir.
Bulgu değerlendirme matrisi
Aşağıdaki tablo, bulgulara otomatik hüküm vermek yerine kontrol edilmesi gereken bağlamı açıklar.
| Gözlem | Olası anlam | Doğrulama |
|---|---|---|
| Şablon eşleşmesi | Kontrol koşulu gerçekleşmiş olabilir | İstek ve yanıtı manuel gözlemle |
| Sürüm karşılaştırması | Etkilenme olasılığı | Üretici güvenlik duyurusuyla eşleştir |
| Ağ hatası | Test tamamlanmamış olabilir | Bağlantı koşullarını ve zamanlamayı kontrol et |
Temel kavramlar
- Şablon: test koşullarını tanımlayan kural
- Kapsam: izinli varlık ve eylem sınırı
- Triyaj: bulguların önem sırasına konması
Pratik çalışmanızın sonunda kapsam, delil ve doğrulama notlarını tek raporda toplayın. Siber Saldırı Akademisi, güvenlik araçlarının sorumlu kullanımı ve sürdürülebilir savunma için bu kayıt disiplinini önerir.
Kontrol listesi ve sonraki adım
- İzin ve kapsam belgesini, hedef sahiplerini ve çalışma saatini doğruladım.
- İnceleme öncesi ve sonrası sistem durumunu ve kanıtları kayıt altına aldım.
- Bulguları etki, olasılık ve bağlama göre değerlendirdim; yanlış pozitif kontrolü yaptım.
- Düzeltme sorumlusunu, yeniden test tarihini ve geri dönüş seçeneğini belirledim.
Resmî dokümantasyon ve kaynaklar
Üretici dokümantasyonu: NUCLEI resmî kaynak. Kaynakların sürüm ve lisans koşullarını kullanımdan önce kontrol edin.
Bu makale Sibersaldiri.com için özgün hazırlanmıştır. Eğitim amacı taşır; tek başına güvenlik sertifikası veya tamamlanmış sızma testi yerine geçmez.
