
Metasploit modüllerinin araştırma bağlamını ve güvenli laboratuvar sınırlarını öğrenin.

Bu teknoloji ve araç ne işe yarar?
Metasploit penetrasyon testi araştırmalarında kullanılan bir çerçevedir. Modüller hedef yazılımlardaki davranışları sınamak için tasarlanabilir ve yanlış kullanımları hizmet kesintisine veya yetkisiz erişime yol açabilir. Bu rehber komutla istismar zinciri vermek yerine kurulum izolasyonu, etik süreç ve savunma kanıtı yönetimini açıklar.
Güvenli uygulama çerçevesi
Bu rehberde örnekler; size ait yerel makineler, izole sanal laboratuvarlar veya test yetkiniz olan sistemlerle sınırlıdır. İşlemlerin kapsamını yazılı tanımlayın, kişisel veri toplanmasını en aza indirin ve üretim değişikliklerinde geri dönüş planı hazırlayın.
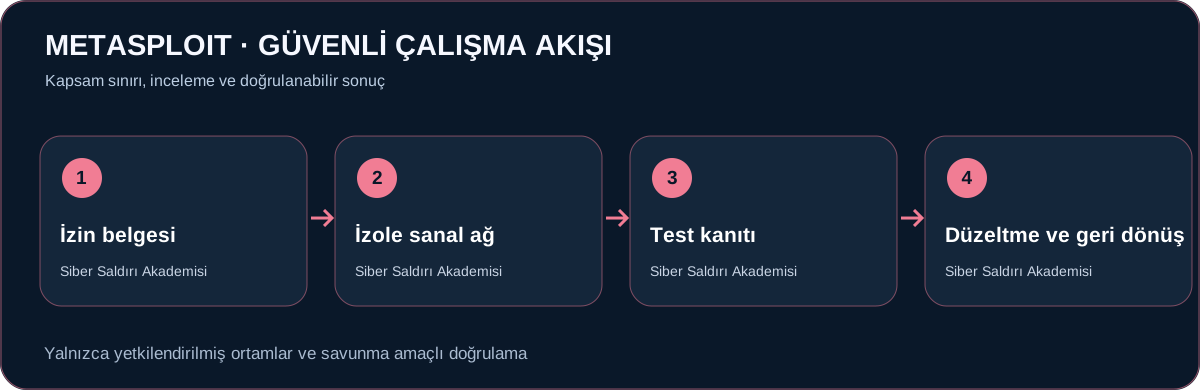
Adım adım inceleme planı
- İmzalı izin belgesinde test edilen sistemleri, yapılmayacak işlemleri, çalışma saatlerini ve acil durdurma sorumlusunu tanımlayın.
- Gerçek şirket ağına erişemeyen sanal laboratuvar, geri yüklenebilir anlık görüntü ve test hesapları hazırlayın.
- Modülün açıklamasını, etkilenen sürümleri ve olası yan etkileri okuyarak yalnızca kavramsal değerlendirme yapın.
- Düzeltme doğrulamasını istismar tekrarı yerine sürüm, konfigürasyon ve savunma telemetrisi üzerinden raporlayın.
Kontrollü laboratuvar uygulaması
İki izole sanal makinenin ağ erişim sınırlarını şemada belirleyin; önce ve sonra anlık görüntülerle geri dönüş planını yazın. Gerçek hedefe saldırı uygulanmaz.
Çıktıları nasıl yorumlamalı?
- Laboratuvar sonucu üretimde aynı etkiyi garanti etmez.
- Başarı raporunda hedef sahibi, zaman çizelgesi ve onay kapsamı bulunmalıdır.
Sık yapılan hatalar
- Canlı sistemi izinsiz hedeflemek
- Geri yükleme olmadan müdahale etmek
- Modülün yan etkilerini okumadan denemek
Örnek güvenlik senaryosu
Eğitim ortamında bir test makinesinin eski sürüm yazılım içerdiğini düşünün. Gerçek bir istismar çalıştırmadan önce etkilenen sürümleri resmî duyurularla eşleştirin ve yamalama seçeneğini değerlendirin. Laboratuvarın dış ağlara ulaşmadığı doğrulanmalıdır. Eğitim sonucu, hangi savunma kontrolünün riski azalttığını ve test sonrası ortamın nasıl geri yükleneceğini göstermelidir.
Bulgu değerlendirme matrisi
Aşağıdaki tablo, bulgulara otomatik hüküm vermek yerine kontrol edilmesi gereken bağlamı açıklar.
| Gözlem | Olası anlam | Doğrulama |
|---|---|---|
| İzole ağ yok | Üretim sistemine etki riski | Sanal anahtar ve ağ kurallarını doğrula |
| Yama mevcut | Düzeltme planı hazırlanabilir | Üretici sürüm bilgisine bak |
| Snapshot yok | Geri dönüş riski yüksek | Testten önce geri yükleme noktası oluştur |
Temel kavramlar
- Exploit: zafiyetten yararlanan teknik bileşen
- Snapshot: sanal makinenin geri yükleme anı
- Sorumlu açıklama: bulgunun kontrollü paylaşımı
Pratik çalışmanızın sonunda kapsam, delil ve doğrulama notlarını tek raporda toplayın. Siber Saldırı Akademisi, güvenlik araçlarının sorumlu kullanımı ve sürdürülebilir savunma için bu kayıt disiplinini önerir.
Kontrol listesi ve sonraki adım
- İzin ve kapsam belgesini, hedef sahiplerini ve çalışma saatini doğruladım.
- İnceleme öncesi ve sonrası sistem durumunu ve kanıtları kayıt altına aldım.
- Bulguları etki, olasılık ve bağlama göre değerlendirdim; yanlış pozitif kontrolü yaptım.
- Düzeltme sorumlusunu, yeniden test tarihini ve geri dönüş seçeneğini belirledim.
Resmî dokümantasyon ve kaynaklar
Üretici dokümantasyonu: METASPLOIT resmî kaynak. Kaynakların sürüm ve lisans koşullarını kullanımdan önce kontrol edin.
Bu makale Sibersaldiri.com için özgün hazırlanmıştır. Eğitim amacı taşır; tek başına güvenlik sertifikası veya tamamlanmış sızma testi yerine geçmez.
