
Sertifika zincirini, son kullanma tarihini ve HTTPS yapılandırmasını değerlendirin.

Bu teknoloji ve araç ne işe yarar?
TLS, ağ üzerindeki istemci-sunucu iletişimini şifreler ve sertifika doğrulamasıyla karşı uç kimliğini denetler. Ancak HTTPS kullanılması, uygulama katmanındaki yetkilendirme kusurlarını otomatik olarak gidermez.
Güvenli uygulama çerçevesi
Bu rehberde örnekler; size ait yerel makineler, izole sanal laboratuvarlar veya test yetkiniz olan sistemlerle sınırlıdır. İşlemlerin kapsamını yazılı tanımlayın, kişisel veri toplanmasını en aza indirin ve üretim değişikliklerinde geri dönüş planı hazırlayın.
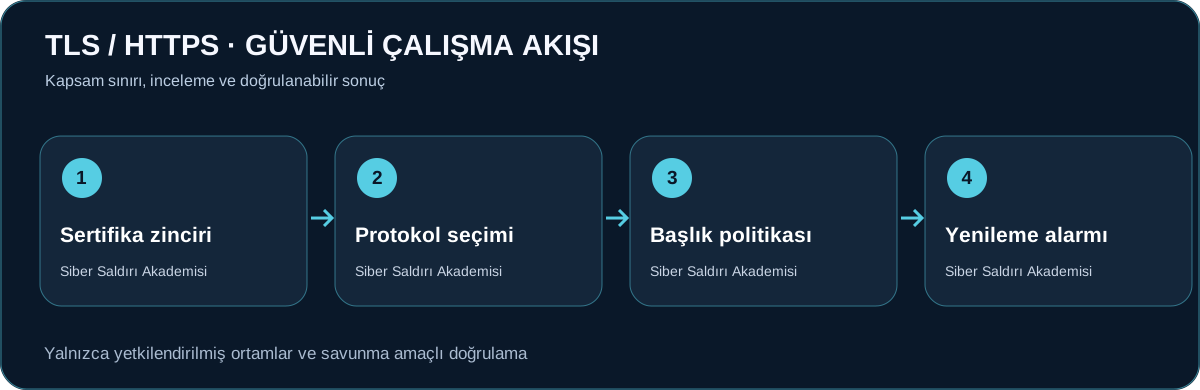
Adım adım inceleme planı
- Sertifikanın alan adı, imza zinciri ve geçerlilik aralığını doğrulayın.
- Desteklenen TLS sürümlerini ve sunucu yapılandırmasını güncel güvenlik politikalarıyla karşılaştırın.
- HSTS uygularken alt alan adı kapsamını ve geri dönüş ihtiyacını değerlendirin.
- Otomatik sertifika yenileme, izleme ve olası başarısızlık bildirimleri oluşturun.
Kontrollü laboratuvar uygulaması
Kendi localhost HTTPS test sayfanızda sertifika ayrıntılarını tarayıcı güvenlik panelinden görüntüleyin; son kullanma tarihini ve güven zincirini not edin.
Çıktıları nasıl yorumlamalı?
- Geçerli HTTPS bağlantısı güvenli uygulama kodu anlamına gelmez.
- Sertifika yenileme başarısızlığı hizmet kesintisine yol açabilir.
Sık yapılan hatalar
- Geliştirmede sertifika kontrolünü kapatıp üretime taşımak
- HSTS kapsamını anlamadan preload kullanmak
- Yenileme için uyarı tanımlamamak
Örnek güvenlik senaryosu
Sertifika süresinin dolmasına birkaç gün kalmış bir web uygulamasını düşünün. Yenileme otomasyonu çalışıyor görünse bile gerçek dağıtılan sertifikayı ve hizmetin yeniden yüklenmesini doğrulamak gerekir. Hatalı zincir ya da yanlış alan adı nedeniyle ziyaretçiler güvenlik uyarısı alabilir. Sertifika yenilemesini ve alarm mekanizmasını düzenli tatbikatla test edin.
Bulgu değerlendirme matrisi
Aşağıdaki tablo, bulgulara otomatik hüküm vermek yerine kontrol edilmesi gereken bağlamı açıklar.
| Gözlem | Olası anlam | Doğrulama |
|---|---|---|
| Son kullanma yaklaşması | Kesinti riski | Canlı sertifika tarihini izle |
| Zincir hatası | İstemci güveni kurulamaz | Ara sertifikaları ve sunum sırasını doğrula |
| Alan adı uyuşmazlığı | Kimlik eşleşmesi yok | SAN alanlarını test et |
Temel kavramlar
- TLS: aktarım katmanı güvenliği
- SAN: sertifikadaki geçerli alan adları
- HSTS: tarayıcının HTTPS kullanım politikası
Pratik çalışmanızın sonunda kapsam, delil ve doğrulama notlarını tek raporda toplayın. Siber Saldırı Akademisi, güvenlik araçlarının sorumlu kullanımı ve sürdürülebilir savunma için bu kayıt disiplinini önerir.
Kontrol listesi ve sonraki adım
- İzin ve kapsam belgesini, hedef sahiplerini ve çalışma saatini doğruladım.
- İnceleme öncesi ve sonrası sistem durumunu ve kanıtları kayıt altına aldım.
- Bulguları etki, olasılık ve bağlama göre değerlendirdim; yanlış pozitif kontrolü yaptım.
- Düzeltme sorumlusunu, yeniden test tarihini ve geri dönüş seçeneğini belirledim.
Resmî dokümantasyon ve kaynaklar
Üretici dokümantasyonu: TLS / HTTPS resmî kaynak. Kaynakların sürüm ve lisans koşullarını kullanımdan önce kontrol edin.
Bu makale Sibersaldiri.com için özgün hazırlanmıştır. Eğitim amacı taşır; tek başına güvenlik sertifikası veya tamamlanmış sızma testi yerine geçmez.
